
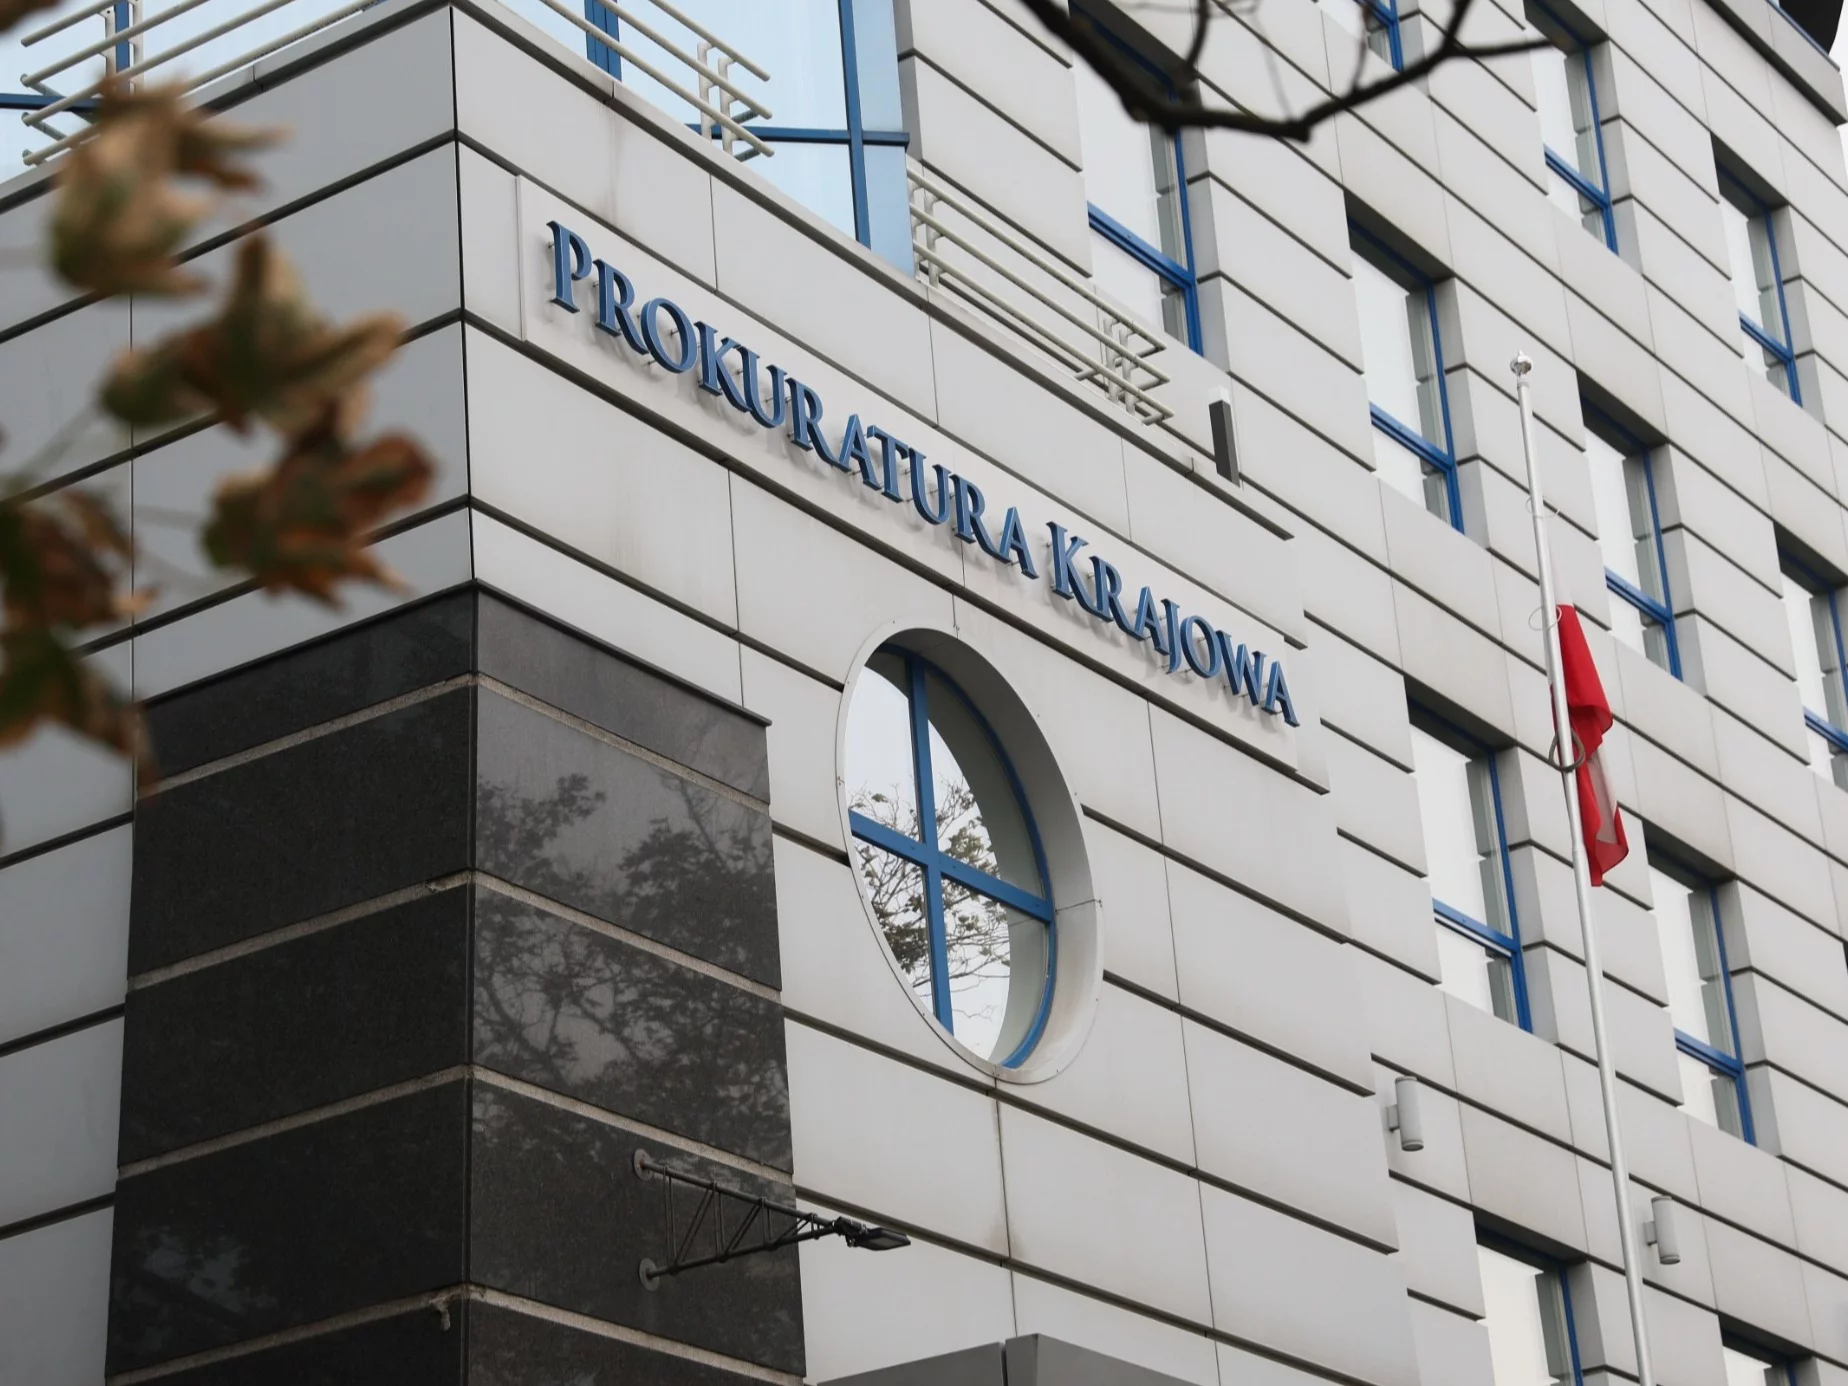
Gryszczyńska od lat jest zaangażowana w działania związane ze zwalczaniem cyberprzestępczości.
Do decyzji odniósł się w sobotę, za pośrednictwem mediów społecznościowych, szef Biura Bezpieczeństwa Narodowego Bartosz Grodecki.
"W czasie, gdy rośnie skala cyberzagrożeń, z kierowania Departamentem do Spraw Cyberprzestępczości i Informatyzacji Prokuratury Krajowej odwołano prof. Agnieszkę Gryszczyńską – doświadczoną i uznaną ekspertkę, od lat zaangażowaną w zwalczanie cyberprzestępczości" – napisał na portalu X szef BBN. "Jak wynika z danych Ministerstwa Cyfryzacji, tylko w 2025 roku krajowe zespoły CSIRT obsłużyły blisko 273 tys. incydentów cyberbezpieczeństwa – o ponad 144 proc. więcej niż rok wcześniej" – dodał.
Grodecki: Osłabianie potencjału do realnego ścigania cyberprzestępców
Jak podkreślił Grodecki, "w takiej sytuacji Państwo powinno szczególnie dbać o ludzi, których wiedza i doświadczenie są niezbędne do skutecznego zwalczania cyberprzestępczości".
Szef BBN zaznaczył, że "potwierdzeniem wysokich kompetencji prof. Agnieszki Gryszczyńskiej jest choćby nagroda NASK, którą otrzymała w 2024 r. za wieloletnią pracę przy zwalczaniu cyberprzestępczości".
"Odejście Pani Profesor to ogromna strata dla instytucji Państwa i osłabianie potencjału do realnego ścigania cyberprzestępców" – dodał Bartosz Grodecki.
Atak na sieć sklepów. W tle Polska
W tym tygodniu hakerzy zaatakowali sieć supermakertów Albert Heijn w Holandii. Firma od niedzieli zmaga się z zakłóceniami, które sparaliżowały część jej systemów informatycznych i logistycznych. W sprawie pojawia się polski wątek.
Holenderski portal NOS.nl, powołując się na anonimowe źródła, poinformował, że w ataku wykorzystano serwery komputerowe w kilku krajach. "Są to serwery w Stanach Zjednoczonych, Polsce, Mołdawii i Turcji" – czytamy.
Taka informacja nie oznacza jednak, że hakerzy działali z terytoriów wymienionych państw. Mogli bowiem przekierować ruch przez serwery znajdujące się w różnych zakątkach globu. Holenderscy eksperci wskazują na duże prawdopodobieństwo scenariusza, w którym ktoś uzyskał dostęp do systemów firmy. Sieć supermarketów nie potwierdza jednak oficjalnie włamania, a sytuację tłumaczy "incydentem cyberbezpieczeństwa". Część systemów wyłączono zapobiegawczo w celu zabezpieczenia infrastruktury i ograniczenia ewentualnych szkód.
Czytaj też:
Hakerzy zaatakowali lodówki w supermarketach. Tony żywności do wyrzucenia Czytaj też:
"Rosja jest zdeterminowana". Szef niemieckiego wywiadu ostrzega